Qué hace que un software cumpla con la HIPAA: lista de comprobación para compradores
Qué hace que un software cumpla con la HIPAA: lista de comprobación para compradores. Ninguna aplicación cumple intrínsecamente con la HIPAA.
Qué hace que un software cumpla la HIPAA: lista de comprobación para compradores
Ninguna aplicación cumple intrínsecamente la HIPAA. El cumplimiento es un estado que una organización mantiene, no una certificación que un proveedor estampa en un producto, y cualquier empresa de software que le diga lo contrario está intentando venderle algo. Lo que realmente está comprando es un sistema diseñado con los controles adecuados y respaldado por políticas que su organización asume y hace cumplir.
Dicho esto, el software personalizado puede respaldar plenamente sus obligaciones en virtud de la HIPAA cuando se diseña correctamente. La Regla de Seguridad del HHS exige un análisis de riesgos documentado, y los controles que se derivan de él no son negociables. Esta es la lista breve:
- Un análisis de riesgos de seguridad completado y documentado que identifique dónde se encuentra la ePHI
- Un Acuerdo de Asociado Comercial firmado con cada proveedor que tenga acceso a esos datos
- Controles de acceso exclusivos para cada usuario, con registros de auditoría de cada evento de acceso
- Cifrado en tránsito y en reposo, con una asignación clara de la responsabilidad sobre la gestión de las claves
- Copias de seguridad cifradas y probadas, y un plan escrito de respuesta ante incidentes
- Documentación conservada que respalde todo lo anterior
Es necesario contar con un BAA firmado. No constituye una prueba de nada desde el punto de vista técnico. Antes de confiar en él, solicite ver el diagrama de arquitectura, muestras de los registros y los resultados de las pruebas de recuperación que lo respaldan.
Conclusiones clave
El cumplimiento de la HIPAA depende de que el análisis de riesgos organizativos, las políticas documentadas y los controles de ingeniería funcionen conjuntamente, no de una única funcionalidad ni de la afirmación de un proveedor.
| Punto | Detalles |
|---|---|
| El cumplimiento es una responsabilidad organizativa | Ningún software es intrínsecamente conforme con la HIPAA; sus políticas y mecanismos de supervisión determinan el cumplimiento real. |
| El análisis de riesgos es lo primero | Documente dónde se encuentra la ePHI antes de decidir qué controles técnicos priorizar. |
| Que sea susceptible de implementación alternativa no significa que sea opcional | Documente por qué implementó o no cada especificación susceptible de implementación alternativa y qué alternativa utilizó. |
| Los BAA necesitan respaldo técnico | Solicite diagramas de arquitectura, muestras de registros y resúmenes de pruebas de penetración junto con cada BAA firmado. |
| Ridiculousengineering crea arquitecturas preparadas para el cumplimiento normativo | Ridiculousengineering diseña software sanitario personalizado con control de acceso y registro de auditoría integrados desde el primer sprint. |
Este artículo ofrece información general y no sustituye el asesoramiento de un abogado cualificado. Consulte a un profesional jurídico cualificado sobre sus propias circunstancias antes de actuar basándose en cualquier información aquí incluida.
Índice
- ¿Qué requiere realmente un software conforme con la HIPAA?
- ¿Qué salvaguardas técnicas deben incorporar los ingenieros?
- ¿Qué controles administrativos y físicos son innegociables?
- ¿Cómo funcionan realmente los acuerdos de socios comerciales?
- ¿Qué preguntas debe hacer a los proveedores durante la contratación?
- ¿Qué errores de implementación provocan vulneraciones reales?
- ¿Cómo conseguir que un proyecto personalizado cumpla con la HIPAA en 90 días?
- Desarrollo de software conforme con la HIPAA sin depender de suposiciones
- Fuentes
- Preguntas frecuentes
¿Qué exige realmente el software conforme con la HIPAA?
La Regla de Seguridad de la HIPAA establece normas nacionales en tres categorías: salvaguardas administrativas, físicas y técnicas. Cada norma se traduce en algo concreto que puede señalar durante una auditoría o una revisión de proveedores, no en un principio abstracto.
Las salvaguardas administrativas implican contar con un responsable designado de privacidad y otro de seguridad, políticas escritas, registros de formación del personal y un proceso documentado de gestión de riesgos. Las salvaguardas físicas abarcan el acceso a las instalaciones, los controles de las estaciones de trabajo y la eliminación de dispositivos y soportes. Las salvaguardas técnicas son la capa de código e infraestructura: controles de acceso, controles de auditoría, controles de integridad y seguridad de las transmisiones.
Aquí es donde la mayoría de los compradores se confunden: no todas las especificaciones de implementación son «obligatorias» de la misma manera. La Regla de Seguridad divide las especificaciones en categorías obligatorias y aplicables:
- Obligatorias las especificaciones deben implementarse exactamente como están redactadas, sin excepciones.
- Aplicables las especificaciones deben evaluarse y, si no las implementa, debe documentar el motivo y qué protección equivalente utilizó en su lugar.
Su organización también debe conservar esa documentación, junto con las políticas y los registros de formación, durante seis años desde su creación o desde la última fecha de vigenciaSi su responsable de privacidad no puede presentar el análisis de riesgos de hace tres años, eso es un problema independientemente de lo que haga su software.
¿Qué salvaguardas técnicas deben incorporar los ingenieros?
Esta es la parte que Ridiculousengineering realmente puede controlar, y es donde muchas afirmaciones de «software conforme con la HIPAA» se desmoronan cuando se examinan con detenimiento. El texto de marketing es barato. Los diagramas de arquitectura no.
- Identificadores de usuario únicos y autenticación sólida. Cada persona que acceda a ePHI necesita su propia identidad, no un inicio de sesión compartido. Combine esto con un control de acceso basado en roles para que un empleado de facturación no pueda consultar notas clínicas simplemente porque la aplicación nunca se molestó en segmentar los permisos.
- Registros de auditoría que no puedan editarse discretamente. Los registros deben incluir marcas de tiempo, identificadores de usuario y el registro específico consultado, y almacenarse en un lugar que solo permita añadir información. Si un paciente solicita un registro de las divulgaciones, su sistema debe poder generarlo sin necesitar una semana de arqueología forense.
- Cifrado en tránsito y en reposo. TLS para cualquier dato que se mueva a través de una red, y AES-256 o un equivalente para los datos almacenados en una base de datos. La guía de recursos de ciberseguridad de NIST para la Regla de Seguridad detalla estos controles y merece entregarse directamente a su responsable de ingeniería.
- Gestión de claves con una propiedad claramente asignada. Una persona concreta controla las claves de cifrado, las rota según un calendario y las mantiene separadas del texto cifrado que protegen.
- Comprobaciones de integridad durante la implementación. Firma de código, sumas de comprobación y un proceso de publicación controlado para que nadie pueda introducir un cambio no autorizado en producción sin que se detecte.
- Copias de seguridad cifradas y probadas. Una copia de seguridad de la que nunca se ha restaurado nada es una copia de seguridad que no existe. Las pruebas de recuperación deben figurar en un calendario, no depender de la esperanza.
- Acceso remoto restringido. El acceso del equipo de soporte y de los administradores necesita los mismos controles de acceso y registros que todo lo demás. Esta es una carencia habitual que los proveedores descartan alegando que es «solo interno».
Consejo profesional: Pregunte a su proveedor quién, dentro de su empresa, puede ver los datos de producción en texto plano, no solo quién tiene credenciales de base de datos. Con frecuencia, las respuestas son diferentes, y la brecha entre ambas es donde se producen las filtraciones.
¿Qué controles administrativos y físicos son innegociables?
El software recibe toda la atención, pero el análisis de riesgos de seguridad es donde realmente comienza el cumplimiento. Sin él, estará adivinando qué controles importan, y las directrices del HHS sobre el análisis de riesgos lo consideran el paso fundamental sobre el que se basa cualquier otra salvaguarda. Si lo omite, estará implementando controles sin saber frente a qué los está protegiendo.
Más allá del análisis en sí, su organización necesita Automatización del cumplimiento de HIPAA para el sector sanitario para respaldar eficazmente los marcos de gobernanza, riesgo y cumplimiento.
- Un responsable de privacidad y un responsable de seguridad designados, con autoridad documentada, no solo un título
- Políticas escritas que cubran el acceso, la respuesta a incidentes y el uso aceptable, distribuidas al personal y reconocidas por este
- Formación del personal sobre el tratamiento de la ePHI, actualizada periódicamente y con registros de asistencia conservados
- Una política de sanciones para las infracciones y un proceso para gestionar las reclamaciones de los pacientes
- Seis años de documentación conservada sobre políticas, formación y evaluaciones de riesgos
Las salvaguardas físicas son las más fáciles de pasar por alto porque parecen poco tecnológicas frente a los debates sobre el cifrado. El inventario de dispositivos, las salas de servidores cerradas con llave o los controles verificados del centro de datos en la nube, los bloqueos de pantalla de las estaciones de trabajo y los procedimientos documentados para desechar soportes antiguos, como discos duros, cuentan. Un portátil con historiales de pacientes sin cifrar dejado en una cafetería sigue constituyendo una brecha notificable en 2026, por muy bueno que sea el cifrado de su aplicación.
¿Cómo funcionan realmente los acuerdos con asociados comerciales?
Un proveedor se convierte en asociado comercial en el momento en que crea, recibe, mantiene o transmite ePHI en su nombre. El mero hecho de venderle software no activa esa condición. El hecho de crear, recibir, mantener o transmitir los datos sí lo hace, y las preguntas frecuentes del HHS sobre los asociados comerciales dejan clara esa distinción. Una vez que un proveedor la cruza, un BAA no es opcional, y los asociados comerciales asumen responsabilidad directa conforme a 45 CFR por sus propios incumplimientos normativos.
Un BAA que merece la pena firmar incluye:
- Usos permitidos y obligatorios de la ePHI, especificados de forma concreta, no genérica
- Obligaciones de notificación de brechas e incidentes, con plazos definidos
- Requisitos de transmisión a subcontratistas, para que cualquiera que intervenga posteriormente firme un acuerdo equivalente
- Devolución o destrucción de la ePHI al finalizar el contrato
- Derechos de auditoría e inspección de su organización
Un BAA no transfiere su responsabilidad normativa. Su organización sigue siendo responsable de supervisar a los proveedores que contrata, lo que significa que el documento debe estar respaldado por evidencias reales:
- Un diagrama de arquitectura que muestre dónde reside la ePHI y cómo se mueve
- Un resumen reciente de una prueba de penetración
- Ejemplos de registros de auditoría que demuestren que el registro funciona realmente
- Una política documentada de gestión de cambios y aplicación de parches
Si un proveedor utiliza subcontratistas, proveedores de alojamiento, herramientas de análisis o servicios de copia de seguridad, exija que las mismas obligaciones del BAA se apliquen a cada uno de ellos mediante acuerdos de subcontratación. Una cadena solo es tan fuerte como su eslabón más débil, y los subcontratistas son el punto en el que esa cadena suele romperse primero.
¿Qué preguntas debe hacer a los proveedores durante la contratación?
Incluya estas preguntas directamente en su RFP o en su próxima llamada con el proveedor. Las respuestas vagas aquí predicen respuestas vagas más adelante, cuando más importa.
- «¿Durante cuánto tiempo conservan los registros de auditoría y pueden proporcionar una muestra?»
- «¿Quién controla las claves de cifrado y cómo se rotan?»
- «¿Cuál es su SLA de respuesta ante incidentes y cuándo nos notifican una posible vulneración?»
- «¿El personal se somete a verificaciones de antecedentes antes de acceder a los sistemas de producción?»
- «¿Con qué frecuencia revisan y revocan los permisos de acceso?»
- «¿Pueden explicarme detalladamente su proceso de aplicación de parches y actualizaciones, de principio a fin?»
Las señales de alerta aparecen rápidamente cuando se sabe dónde buscar: un proveedor que duda en firmar un BAA, que no puede describir cómo funciona el registro más allá de «tenemos registros» o que responde de forma imprecisa sobre una «seguridad de nivel empresarial» sin aportar detalles. «Nivel empresarial» no es un control. Es una frase.
Consejo profesional: No acepte un informe SOC 2 como sustituto de los aspectos específicos de la HIPAA. SOC 2 abarca controles generales de seguridad, pero no le indicará si el registro del proveedor cumple sus obligaciones de contabilización de las divulgaciones. Solicite ambos.
Verifique las afirmaciones con pruebas documentales, no con garantías. Una muestra real de registros, un diagrama real de la arquitectura y un informe de seguridad real son siempre más fiables que una llamada comercial convincente.
¿Qué errores de implementación provocan brechas reales?
La mayoría de las brechas no se deben a ataques exóticos de día cero. Se deben a deficiencias habituales que se dejaron pasar durante la implementación.
- Tratar las especificaciones cuyo uso alternativo debe justificarse y documentarse como si fueran opcionales, lo cual constituye en sí mismo un incumplimiento normativo
- Contenedores de almacenamiento en la nube que quedan mal configurados con acceso público o predeterminado
- Las credenciales de administrador predeterminadas nunca se cambiaron después de la implementación
- Registros que están técnicamente habilitados, pero incompletos, y no incluyen eventos clave como exportaciones o consultas masivas
- Confiar en las afirmaciones de cumplimiento normativo del proveedor de servicios en la nube sin revisar la arquitectura propia construida sobre la del proveedor
- No disponer de un plan documentado de respuesta a incidentes, por lo que la primera brecha se convierte en una improvisación en lugar de seguir un procedimiento
- Copias de seguridad existentes cuya restauración real nunca se ha probado
- No hay separación de funciones, por lo que una sola cuenta comprometida puede acceder a todo, modificarlo y eliminarlo
¿Cómo preparar un proyecto personalizado para cumplir con la HIPAA en 90 días?
No necesita un programa de cumplimiento de un año antes de escribir una sola línea de código. Necesita una secuencia.
- Días 1 a 30: Designe a sus responsables de privacidad y seguridad, realice el análisis de riesgos inicial, redacte o formalice los BAA con cada proveedor que tenga acceso a ePHI y establezca desde el primer día de desarrollo rutinas básicas de registro y copias de seguridad.
- Días 30 a 90: Refuerce la arquitectura en función de los hallazgos del análisis de riesgos, realice una prueba de penetración, verifique que los registros capturen realmente lo necesario para llevar un registro de las divulgaciones y haga un simulacro real de recuperación a partir de una copia de seguridad.
- De forma continua: Reevalúe los riesgos anualmente o después de cambios importantes en el sistema, actualice la formación del personal, mantenga la documentación al día y conserve los registros durante seis años sin interrupciones.
Comenzar un proyecto de software personalizado con esta secuencia integrada desde el inicio cuesta mucho menos que adaptar el cumplimiento normativo después de que el sistema ya esté en producción.
Cómo crear software preparado para la HIPAA sin depender de suposiciones
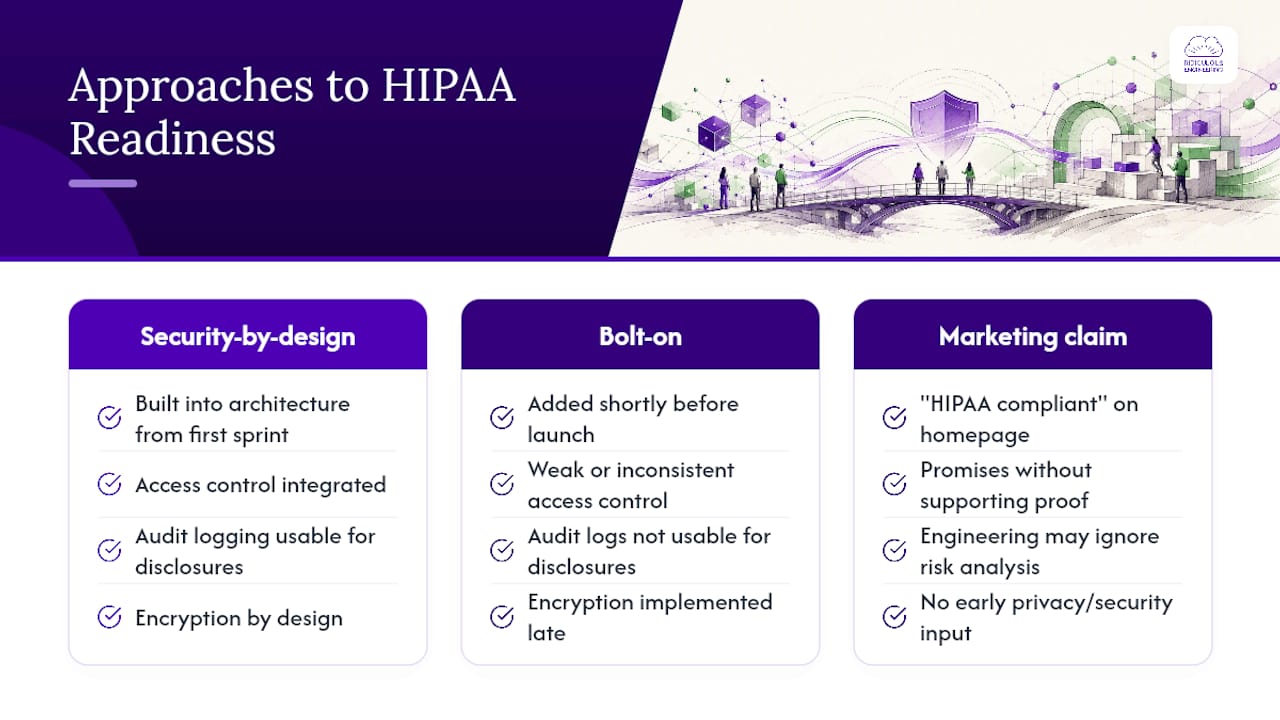
Si ha llegado hasta aquí, ya sabe que la parte difícil no es encontrar un proveedor que diga «cumple con la HIPAA» en su página de inicio. La dificultad está en encontrar uno que integre el control de acceso, el registro de auditoría y el cifrado en la arquitectura desde el primer sprint, en lugar de añadirlos antes del lanzamiento y esperar que nadie haga preguntas difíciles.
Ridiculousengineering crea software a medida para organizaciones sanitarias y responsables tecnológicos que necesitan sistemas capaces de superar un escrutinio real, no solo textos de marketing. Eso significa incorporar la seguridad desde el diseño en la primera decisión arquitectónica, contar con registros de auditoría que realmente se puedan utilizar para documentar las divulgaciones y disponer de documentación que pueda entregar a un responsable de cumplimiento sin tener que improvisar. Trabajamos directamente con sus responsables de privacidad y seguridad para asegurarnos de que las decisiones de ingeniería se ajusten a su análisis de riesgos, y no al revés.
Si está definiendo una aplicación a medida que vaya a gestionar ePHI, hable con nosotros antes de finalizar la arquitectura. Póngase en contacto con nosotros a través de nuestra página de desarrollo de software a medida y analizaremos las necesidades específicas de su sistema.
Fuentes
- Hhs
- 45 CFR §164.314 - Requisitos organizativos | Legal Information Institute
- Implementación de la Regla de Seguridad de la HIPAA: guía de recursos de ciberseguridad | NIST
Preguntas frecuentes
¿Existe algo como un software certificado por la HIPAA?
No. La HIPAA no ofrece ninguna certificación oficial para productos de software; el cumplimiento depende de cómo una organización implemente, configure y opere el sistema, con el respaldo de un análisis de riesgos y políticas documentados.
¿Firmar un BAA hace que un proveedor cumpla con la HIPAA?
No. Un BAA establece obligaciones legales y responsabilidad, pero aun así debe verificar los controles técnicos reales del proveedor mediante elementos como diagramas de arquitectura y muestras de registros.
¿Cuál es la diferencia entre las especificaciones obligatorias y las abordables?
Las especificaciones obligatorias deben implementarse exactamente como están redactadas. Las especificaciones abordables deben evaluarse y, si no se implementan, debe documentar el razonamiento y cualquier control alternativo equivalente utilizado.
¿Durante cuánto tiempo debe conservarse la documentación de la HIPAA?
Las políticas, los registros de formación y las evaluaciones de riesgos deben conservarse durante seis años a partir de la fecha de creación o de la fecha en que dejaron de estar vigentes.
¿Puede Ridiculousengineering ayudar a crear una aplicación preparada para la HIPAA?
Sí. Ridiculousengineering diseña y desarrolla software personalizado con control de acceso, registros de auditoría y cifrado integrados desde el principio, trabajando junto con los responsables de privacidad y seguridad de su organización.