Développement d’outils internes : guide pratique pour 2026
Développement d’outils internes : guide pratique pour 2026 La bonne approche du développement d’outils internes repose sur un hybride réfléchi : développez vous-même les éléments stratégiques, achetez les processus courants et utilisez des générateurs low-code ou d’IA pour prototyper et accélérer tout ce qui se situe entre les deux. Personne ne reçoit de récompense pour avoir codé manuellement un outil d’exportation de données qu’un connecteur à 20 $ par mois résout déjà. Mais personne ne passe non plus un audit avec un tableau de bord généré par IA qui n’a ni contrôles d’accès ni responsable.
Développement d’outils internes : guide pratique pour 2026
La bonne approche du développement d’outils internes repose sur un hybride réfléchi : développez vous-même les éléments stratégiques, achetez les processus courants et utilisez des générateurs low-code ou d’IA pour prototyper et accélérer tout ce qui se situe entre les deux. Personne ne reçoit de récompense pour avoir codé manuellement un outil d’exportation de données qu’un connecteur à 20 $ par mois résout déjà. Mais personne ne passe non plus un audit avec un tableau de bord généré par IA qui n’a ni contrôles d’accès ni responsable.
Avant d’écrire la moindre ligne de code ou d’ouvrir un outil de création low-code, réglez quatre points. Si vous sautez cette étape, vous passerez les six prochains mois à reconstruire ce qui aurait dû prendre six semaines.
-
Nommez un responsable. Chaque outil interne doit avoir une seule personne qui en assume la responsabilité, et non une succession de personnes « qui ont le temps ».
-
Définissez le périmètre en une phrase. Si vous ne pouvez pas décrire en une phrase ce que fait l’outil, il n’est pas prêt à être développé.
-
Choisissez délibérément l’approche. Code traditionnel, low-code/no-code ou générateur d’applications par IA : choisissez en fonction du cadre de décision ci-dessous, et non selon l’outil qu’un membre de l’équipe a utilisé le week-end dernier.
-
Définissez dès le départ les exigences de sécurité incontournables. L’authentification unique (SSO), le contrôle d’accès fondé sur les rôles et la journalisation des audits sont non négociables pour tout ce qui touche aux données clients, aux données financières ou aux informations personnelles identifiables (PII), quelle que soit son apparence « interne ».
-
Prévoyez un budget pour la maintenance, pas seulement pour le lancement. Quelqu’un doit prendre en charge les correctifs, les mises à jour des dépendances et les inévitables demandes du type « peut-on ajouter un champ supplémentaire ? ».
Conseil de pro : Résistez au syndrome de l’outil à la mode. Le tout dernier générateur d’IA ou la toute dernière plateforme low-code du marché n’est pas automatiquement le bon choix pour le troisième tableau de bord interne de votre équipe ce trimestre. Choisissez l’outil adapté au besoin, pas celui qui offre la meilleure vidéo de démonstration.
Points clés à retenir
La stratégie de développement d’outils internes la plus efficace consiste à déterminer, pour chaque processus, s’il faut développer, acheter ou recourir au low-code/à l’IA, au moyen d’un cadre de décision reproductible plutôt qu’en appliquant une règle unique à toute l’entreprise.
| Point | Détails |
|---|---|
| Utilisez la grille d’évaluation à quatre questions | Évaluez la spécificité du processus, sa stabilité, le coût de l’intégration et la capacité à en assurer la responsabilité avant de choisir une approche. |
| Adaptez l’approche aux contraintes de calendrier | Le développement logiciel prend de 6 à 16 semaines et implique une prise en charge complète ; les générateurs low-code et d’IA peuvent être déployés en quelques jours, mais nécessitent une vérification avant tout passage à l’échelle. |
| L’intégration des données prend le plus de temps | Prévoyez davantage de temps pour la mise en correspondance des schémas, les limites de débit et le choix des sources faisant foi que pour l’interface elle-même. |
| Les contrôles de sécurité ne sont pas facultatifs | Exigez l’authentification unique (SSO), le contrôle d’accès fondé sur les rôles (RBAC) et les journaux d’audit pour tout outil interne traitant des données sensibles, quelle que soit la méthode de développement. |
| Ridiculous Engineering périmètres de responsabilité | Le cabinet organise les missions liées aux outils internes en fonction de l’adéquation aux flux de travail, d’une livraison progressive et d’un transfert clair à l’équipe du client. |
Table des matières
-
Quelle approche convient à la conception de votre application interne ?
-
Comment gérer l’intégration des données pour les outils internes ?
-
De quels contrôles de sécurité un outil interne a-t-il réellement besoin ?
-
Comment améliorer l’adoption et l’expérience des développeurs pour les outils internes ?
-
Comment Ridiculous Engineering aborde le développement d’outils internes
-
Gérer le changement lors du déploiement d’un nouvel outil interne
Quel est le meilleur cadre pour prendre des décisions concernant le développement d’outils internes ?
La plupart des équipes ne manquent pas d’outils. Ce qui leur manque, c’est une méthode reproductible pour déterminer quel outil convient à quel problème. Quatre questions, posées dans l’ordre, vous permettront d’y parvenir plus rapidement qu’avec n’importe quel tableau comparatif de fournisseurs.
1. Dans quelle mesure le flux de travail est-il spécifique ? Si le processus est véritablement propre au fonctionnement de votre entreprise, une plateforme générique vous compliquera la tâche à chaque étape. S’il s’agit d’une variante de ce que font des milliers d’entreprises (approbations, routage des tickets, formulaires CRUD de base), vous payez plus cher pour réinventer une solution à un problème déjà résolu.
2. Dans quelle mesure le flux de travail est-il stable ? Un processus qui change chaque semaine nécessite une base flexible et rapidement modifiable. Un processus qui n’a pas changé depuis trois ans et ne changera pas l’année prochaine peut justifier un investissement initial plus important en ingénierie, car vous en tirerez davantage de valeur sur la durée.
3. Quel est le coût d’intégration ? Comptez les systèmes auxquels l’outil doit accéder. Un outil qui ne lit les données que depuis une seule API est un projet différent d’un outil qui doit rapprocher des données provenant de cinq plateformes SaaS et d’une base de données sur site ayant des fréquences d’actualisation différentes.
4. De quelles capacités disposez-vous pour en assurer la maintenance ? Qui en assurera la maintenance dans un an ? Si la réponse honnête est « personne, nous sommes déjà débordés », cela change complètement la voie à privilégier, quelle que soit l’ingéniosité de la version initiale.
Faites passer ces quatre réponses dans cette grille d’évaluation :
-
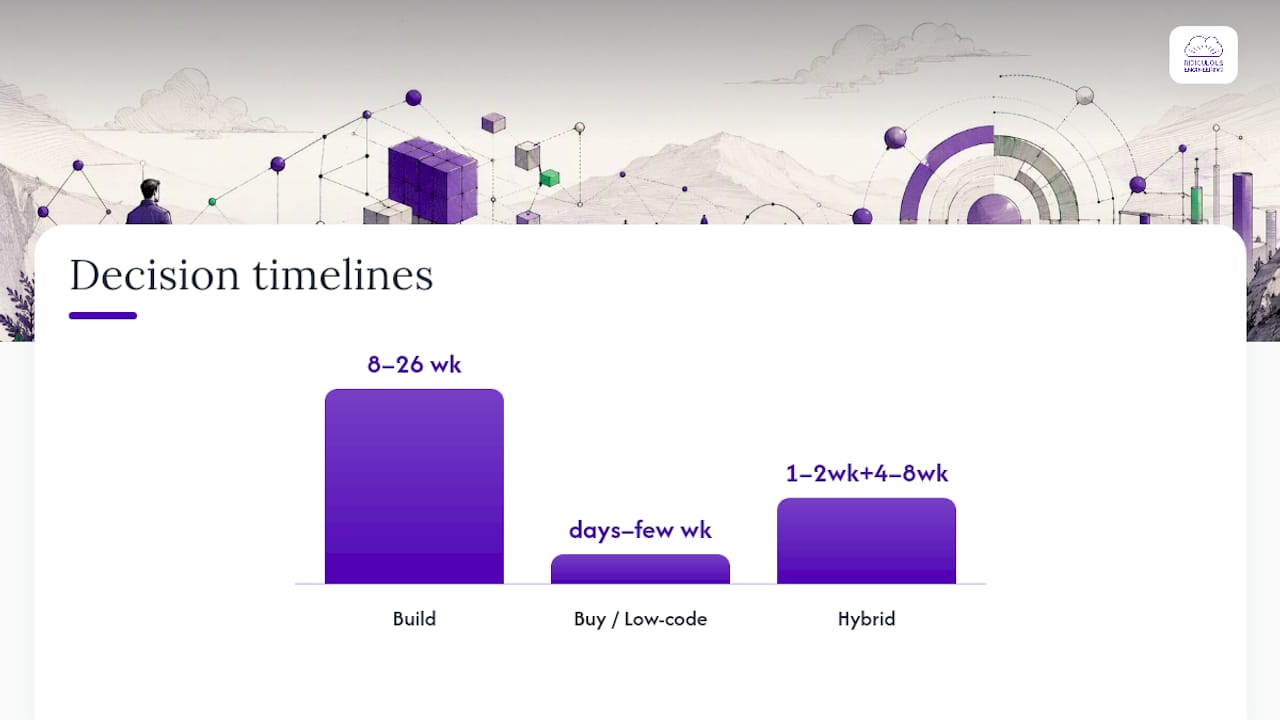
Spécificité élevée + stabilité élevée + réelle capacité à en assurer la maintenance → Développer. C’est là que le code sur mesure justifie son coût. Pensez à un moteur de liquidation des sinistres pour une compagnie d’assurance ou à un système de planification adapté aux règles exactes de gestion des effectifs d’un hôpital. Prévoyez 2 à 6 mois et des coûts allant généralement de quelques dizaines de milliers de dollars à bien plus de 150 000 dollars, selon la complexité et le nombre d’intégrations.
-
Spécificité faible + stabilité quelle qu’elle soit + capacité modérée à en assurer la maintenance → Acheter ou utiliser une solution low-code. Les flux de travail standard, comme l’approbation des dépenses, un CRM de base ou le routage de documents, justifient rarement un développement sur mesure. Les délais vont de quelques jours à quelques semaines ; les coûts correspondent principalement aux licences, souvent sous la forme de frais mensuels modérés par utilisateur.
-
Spécificité élevée + stabilité faible + capacité limitée à en assurer la maintenance → Hybride. Réalisez rapidement un prototype dans un outil low-code ou un générateur d’IA afin de valider le flux de travail, puis consolidez de manière sélective les éléments qui se stabilisent. Prévoyez un prototype initial en 1 à 2 semaines, suivi d’une phase de consolidation de 4 à 8 semaines une fois le flux de travail validé.
L’erreur que commettent la plupart des équipes n’est pas de choisir la mauvaise réponse à une question. C’est de passer complètement à côté de l’exercice et d’adopter par défaut l’outil que connaît déjà la personne qui parle le plus fort dans la pièce.
Quelle approche convient à la conception de votre application interne ?
Toute décision de conception d’application interne finit par se résumer à trois voies concrètes, et l’analyse build-vs-buy de Superblocks souligne un point important : l’objectif n’est pas de trouver un outil idéal pour toute votre organisation. Il s’agit d’associer la bonne voie à chaque cas d’usage individuel.
Code traditionnel : contrôle total, engagement total
Le développement d’un logiciel sur mesure vous donne un contrôle complet sur la logique, les performances et l’évolution de l’outil. C’est la seule véritable option lorsque votre workflow implique des règles métier complexes, doit supporter une charge de production réelle ou doit s’intégrer en profondeur à des systèmes propriétaires qu’aucun connecteur standard ne comprend.
Le coût, c’est le temps et la responsabilité de la maintenance. Un outil interne correctement développé en code nécessite généralement 6 à 16 semaines pour produire une première version significative et demande une attention continue de la part des équipes d’ingénierie pendant toute sa durée de vie. C’est le compromis que vous acceptez : un investissement initial plus important, mais une maîtrise complète de la feuille de route, sans jamais être bloqué par le calendrier de publication d’un fournisseur.
Low-code et no-code : rapidité avec garde-fous
Des plateformes comme Microsoft Power Apps permettent aux équipes d’assembler des formulaires, des workflows et des applications simples adossées à une base de données, sans écrire beaucoup de code traditionnel, tout en se connectant nativement aux services Microsoft et aux sources de données d’entreprise. Les recommandations du secteur concernant le marché du low-code d’entreprise de Gartner soulignent systématiquement le même compromis : vous gagnez en rapidité, mais vous héritez des contraintes de la plateforme.
Le low-code est particulièrement adapté aux chaînes d’approbation, aux formulaires de demandes internes et aux tableaux de bord légers. La situation devient rapidement inconfortable lorsque le workflow nécessite une logique personnalisée que la plateforme ne prend pas en charge, ou lorsque les coûts de licence par utilisateur commencent à augmenter avec l’adoption. Les études comparatives du secteur sur la vitesse de développement low-code montrent généralement que les délais passent de plusieurs semaines à quelques jours, mais avec de véritables limites en matière de personnalisation approfondie et un risque réel de dépendance au fournisseur si vous ne prévoyez pas de voie de sortie. Pour en savoir plus, consultez notre analyse des différences entre le low-code et le no-code avant d’engager une équipe dans l’une ou l’autre approche.
Générateurs d’applications d’IA : le premier brouillon le plus rapide
Les outils de développement assistés par l’IA peuvent produire un tableau de bord interne fonctionnel ou une application CRUD en quelques heures, parfois en une seule journée, pour les cas d’usage simples. Les retours d’expérience de professionnels sur la mise en production d’outils avec des générateurs d’IA documentent directement cette rapidité, tout en formulant une réserve constante : ces outils génèrent rapidement du code, mais quelqu’un doit tout de même le vérifier afin de détecter les failles de sécurité, les erreurs de traitement des données et les problèmes de maintenabilité à long terme avant qu’il ne touche à de véritables données métier.
Traitez les outils internes générés par l’IA comme vous traiteriez la première pull request d’un ingénieur débutant. C’est rapide et souvent étonnamment réussi, mais un second regard est nécessaire avant de le mettre à la disposition de quiconque en dehors de votre propre ordinateur portable.
Le modèle hybride qui fonctionne réellement
Le modèle le plus solide que nous observons dans nos missions consiste à réaliser un prototype dans un générateur d’IA ou un outil low-code afin de vérifier que le workflow mérite réellement d’être développé, puis à reconstruire en code approprié les éléments qui démontrent leur durabilité. Vous bénéficiez de la rapidité de l’IA ou du low-code pour répondre à la question « cela vaut-il la peine de le faire ? », et de la robustesse du code pour répondre à la question « cet élément est-il désormais essentiel ? ».
Conseil de pro : Fixez une règle stricte avant de commencer le prototypage : tout outil encore utilisé quotidiennement après 90 jours doit faire l’objet d’une revue de code et se voir attribuer un responsable de la maintenance, qu’il ait commencé comme expérimentation d’IA ou non. Les prototypes ont la fâcheuse tendance à devenir accidentellement des infrastructures permanentes.
Comment gérez-vous l’intégration des données pour les outils internes ?
C’est dans la tuyauterie des données que les projets d’outils internes se jouent réellement, et non dans l’interface. Les équipes sous-estiment systématiquement cet aspect. Le tableau de bord prend une semaine ; y faire parvenir des données propres et fiables en prend trois.
Avant de connecter quoi que ce soit, parcourez cette liste de contrôle :
-
Identifiez les sources de référence. Si le statut client figure à la fois dans votre CRM et dans votre système de facturation, décidez dès maintenant lequel constitue la source de vérité, car votre outil finira par faire apparaître le conflit, que vous l’ayez prévu ou non.
-
Cartographiez explicitement le schéma. Documentez les noms des champs, les types et la gestion des valeurs nulles avant d’écrire la moindre requête, en particulier si vous extrayez des données d’un système comme Microsoft Dynamics 365 où les conventions de nommage des champs ne correspondront pas à votre vocabulaire interne.
-
Tenez compte de la latence et des limites de débit. Un tableau de bord qui s’actualise toutes les 30 secondes auprès d’une API limitée à 100 requêtes par minute cessera de fonctionner en conditions réelles, et non lors des tests de charge.
-
Prévoyez l’exportabilité dès le premier jour. Quelle que soit la plateforme sur laquelle vous construisez votre outil, vérifiez que vous pourrez récupérer vos données dans un format exploitable si vous devez un jour changer de solution.
La stratégie de connecteurs varie selon l’approche. Le code vous donne un contrôle total sur la manière dont vous communiquez avec n’importe quelle API ou base de données, au prix de l’écriture et de la maintenance de cette couche d’intégration par vos propres moyens. Les plateformes low-code sont livrées avec des connecteurs préconfigurés pour les outils SaaS courants, ce qui accélère réellement le développement jusqu’au moment où vous avez besoin d’un système qui ne figure pas dans la liste. Les générateurs d’IA s’appuient généralement sur le modèle de connecteur le mieux documenté dans leurs données d’entraînement ; vérifiez donc que le code d’intégration généré correspond bien à la version actuelle de votre API, et non à une version plus ancienne apprise dans ces données.
La gestion des secrets mérite une ligne distincte, quelle que soit l’approche : ne codez jamais en dur des clés d’API ou des identifiants de base de données dans la configuration d’un outil low-code ou dans un script généré par l’IA. Utilisez des variables d’environnement, séparez complètement les identifiants de préproduction de ceux de production et utilisez des données de test synthétiques ou nettoyées pendant le développement. Le passage d’un système déconnecté à un autre n’est d’ailleurs pas seulement un problème d’intégration. L’analyse de Harvard Business Review consacrée aux coûts liés au changement d’application documente une perte de productivité mesurable lorsque les employés passent toute la journée à alterner entre différents outils, ce qui constitue le véritable argument commercial en faveur de la consolidation des processus fragmentés au sein d’une seule application interne, plutôt que de cinq feuilles de calcul déconnectées. Pour approfondir les modèles de connecteurs et l’architecture d’intégration, le guide d’intégration des API destiné aux équipes informatiques présente les modèles pratiques qu’il est utile de connaître avant de commencer.
De quels contrôles de sécurité un outil interne a-t-il réellement besoin ?
« C’est uniquement interne » est la phrase la plus dangereuse dans le domaine des logiciels. Les outils internes manipulent régulièrement des données clients, des informations financières et des données personnelles des employés, tout en faisant l’objet d’un examen de sécurité bien moins rigoureux que les produits destinés aux clients, car personne ne les considère comme une cible. Les attaquants, eux, ne sont pas de cet avis.
Imposez ces contrôles avant toute mise en production, que l’outil ait été écrit en code, développé en low-code ou généré par l’IA :
-
Authentification unique (SSO). Personne ne devrait avoir un mot de passe distinct pour un outil interne. Reliez l’authentification à votre fournisseur d’identité existant.
-
Contrôle d’accès fondé sur les rôles (RBAC). Toute personne pouvant se connecter ne doit pas nécessairement tout voir. Des bibliothèques comme Casbin implémentent le contrôle d’accès fondé sur les rôles (RBAC) et le contrôle d’accès fondé sur les attributs (ABAC) sous la forme d’une couche de politiques que vous pouvez intégrer à une application codée sur mesure, plutôt que de recréer vous-même la logique des autorisations depuis zéro.
-
Journaux d’audit. Chaque lecture et chaque écriture de données sensibles doivent être associées à un horodatage et à un utilisateur, un point c’est tout.
-
Politique de conservation des données. Décidez combien de temps l’outil conserve les données et qui est responsable de leur suppression avant que les autorités de réglementation ou une violation de données ne vous imposent de vous poser la question.
Lorsque vous évaluez une plateforme low-code ou SaaS pour un outil interne, posez des questions directes au lieu d’accepter un argumentaire commercial sans l’examiner. Le fournisseur dispose-t-il d’un rapport SOC 2 à jour et acceptera-t-il de le partager ? Pouvez-vous exporter vos données et votre configuration si vous quittez la plateforme ? Existe-t-il une option sur site ou dans un cloud privé si la conformité l’exige ? Une réponse du type « oui, nous sommes conformes » sans aucun justificatif ne constitue pas un oui. Des pages consacrées aux fonctionnalités comme la documentation de Findle sur le contrôle des accès montrent à quoi ressemble en pratique un système d’autorisations correctement implémenté, ce qui constitue une référence utile pour comparer les affirmations des différentes plateformes.
La gouvernance ne s’arrête pas au lancement. Désignez un responsable qui répond du cycle de vie de l’outil, et pas uniquement de sa création. Définissez une fréquence de revue, prévoyez ce qui se passe lorsque ce responsable quitte l’entreprise et documentez une procédure de réponse aux incidents avant d’en avoir besoin.
La responsabilité exige, avant le lancement et non après un incident, un responsable désigné, une politique de cycle de vie et des contrôles d’accès appliqués.
| Point | Détails |
|---|---|
| Le SSO est non négociable | Reliez chaque outil interne à votre fournisseur d’identité existant avant le lancement, sans aucune exception pour les outils « de petite taille ». |
| Le RBAC empêche la surexposition silencieuse | Mettez en place un contrôle d’accès basé sur les rôles avec une bibliothèque comme Casbin, plutôt que des vérifications de permissions disparates dans le code. |
| Les affirmations du fournisseur doivent être étayées par des preuves | Demandez la documentation SOC 2 à jour et confirmez la possibilité d’exporter les données avant de signer un contrat avec une plateforme low-code. |
| La responsabilité perdure au-delà du développement | Désignez un responsable clairement identifié de la gestion du cycle de vie, de la conservation des données et de la réponse aux incidents, et pas uniquement du lancement initial. |
Comment livrer un outil interne avec un produit minimum viable ?
Un MVP d’outil interne n’est pas une version réduite du produit final. C’est la plus petite version qui permet à de vrais utilisateurs d’effectuer un vrai travail et qui vous fournit un retour concret sur la validité de l’hypothèse de départ concernant le workflow.
Suivez cette séquence pour tout ce qui dépasse le stade d’un prototype jetable :
-
Limitez-vous à un seul workflow, pas à une suite. Résistez à la demande de regrouper trois workflows adjacents dans la première version. Livrez le périmètre le plus restreint qui résout un problème quotidien réel.
-
Mettez en place un environnement de préproduction avant de livrer. Testez dans un environnement de préproduction avec un volume de données réaliste, et non avec quelques lignes d’exemple qui masquent les problèmes de performance.
-
Déployez derrière un feature flag. Donnez d’abord l’accès à un petit groupe, observez la manière dont ses membres l’utilisent réellement, puis élargissez l’accès une fois les principaux défauts corrigés.
-
Versionnez de manière réfléchie. Adoptez le versionnage sémantique pour tout outil interne doté d’une API ou de composants partagés, afin que les consommateurs en aval sachent quand un changement peut être ignoré sans risque et quand il interrompra leur intégration.
La désignation du responsable doit avoir lieu avant le lancement, et non après l’apparition d’un problème. Nommez la personne ou l’équipe responsable et définissez la réussite selon des critères importants pour l’entreprise : le taux d’adoption parmi les utilisateurs ciblés, le temps économisé sur la tâche remplacée par l’outil et le taux d’incidents de support par mois. Un outil dont le nombre d’utilisateurs actifs hebdomadaires diminue tandis que les tickets de support augmentent vous indique quelque chose : généralement, il résout le mauvais problème ou le workflow sous-jacent a changé sans que personne ne mette l’outil à jour.
Comment améliorer l’adoption et l’expérience des développeurs avec les outils internes ?
Les outils internes échouent pour la même raison que les produits externes : personne n’a traité le client interne comme un client. Si vous négligez la recherche utilisateur parce que « c’est uniquement pour notre équipe », vous livrerez un outil qui fonctionne techniquement, mais que personne n’utilisera réellement.
Traitez les outils internes avec la même rigueur qu’un produit. Parlez aux personnes qui l’utiliseront avant de le développer, et non après. Rédigez une documentation qui ne suppose aucune connaissance préalable, car la personne qui l’utilisera dans dix-huit mois ne se souviendra pas du raisonnement à l’origine des décisions de conception prises aujourd’hui. Envoyez des notes de version lorsque vous livrez des changements, comme vous le feriez pour un produit destiné aux clients, afin que les utilisateurs ne soient pas surpris par un workflow qui se comporte soudainement différemment.
Du côté de l’ingénierie, investissez rapidement dans des modèles partagés, des composants réutilisables et une observabilité de base. Une équipe qui doit recréer l’authentification et la mise en page à partir de zéro pour chaque nouvel outil interne développera moins d’outils et les maintiendra moins bien.
-
Comparez le nombre d’utilisateurs actifs hebdomadaires à la taille de l’équipe censée utiliser l’outil.
-
Surveillez le volume des tickets de support comme un signal précoce d’échec, et pas seulement comme une contrainte de maintenance.
-
Donnez aux utilisateurs un moyen visible d’envoyer des commentaires ou de demander des changements, et répondez-y réellement.
Conseil de pro : Mettez en place dès le premier jour un canal de feedback léger, même quelque chose d’aussi simple qu’un formulaire partagé. Le moyen le plus rapide de découvrir qu’un outil échoue consiste à regarder son adoption décliner discrètement pendant trois mois, au lieu de l’apprendre directement.
Comment Ridiculous Engineering aborde le développement des outils internes
La plupart des projets d’outils internes n’échouent pas à cause d’un mauvais code. Ils échouent parce que personne n’a correctement défini le workflow, que personne n’a planifié réalistement l’intégration des données ou que personne n’a désigné de responsable au-delà du jour du lancement. Ridiculous Engineering mène les missions liées aux outils internes en tenant compte de ce schéma d’échec dès le premier échange.
L’approche en pratique :
-
Le cadrage commence par le workflow, et non par la stack technique. Avant de recommander du code, du low-code ou une approche hybride, nous cartographions le processus réel que l’outil doit prendre en charge et les personnes qui interviennent à chaque étape.
-
La livraison est incrémentale et peut faire l’objet de revues. Des logiciels fonctionnels sont livrés rapidement et fréquemment, avec des environnements de préproduction et de vraies boucles de feedback intégrées dès le départ, plutôt qu’une grande présentation unique à la fin.
-
La sécurité et le contrôle des accès font partie du développement, et ne sont pas des ajouts de dernière minute juste avant le lancement.
-
La transition de la responsabilité est planifiée dès le premier jour, afin que l’équipe du client puisse maintenir et faire évoluer l’outil longtemps après la fin de la mission.
Le bon outil interne n’est pas celui qui offre le plus de fonctionnalités. C’est celui qui correspond à la manière dont votre équipe travaille réellement, qui est livré assez rapidement pour avoir un impact et qui ne se transforme pas en dette technique dix-huit mois plus tard.
Faire appel à un cabinet de conseil est pertinent lorsque le workflow est suffisamment complexe pour nécessiter de véritables décisions d’architecture, lorsque votre équipe interne est trop mobilisée pour prendre en charge un nouveau développement ou lorsque le projet couvre plusieurs systèmes nécessitant un travail d’intégration expérimenté. S’il s’agit d’un workflow simple et bien compris et que vous disposez de capacité d’ingénierie, le développer en interne avec un outil low-code est souvent la solution la plus rapide et la moins coûteuse.
Gérer le changement lors du déploiement d’un nouvel outil interne
Même le meilleur outil interne au monde échoue si les personnes qui en ont besoin ne l’adoptent jamais. La conduite du changement lors du déploiement d’outils internes n’est pas une charge administrative facultative. C’est ce qui fait la différence entre un outil utilisé et un outil discrètement abandonné au profit du tableur qu’il était censé remplacer.
Commencez la formation avant le lancement, et non après. Présentez l’outil à l’équipe concernée avec ses propres données réelles, plutôt qu’avec une démonstration aseptisée, afin qu’elle voie exactement comment il s’intègre à son travail quotidien. Identifiez un petit groupe d’adoptants précoces, souvent les personnes qui se plaignaient le plus vivement de l’ancien processus, et laissez-les mettre l’outil à l’épreuve avant son déploiement généralisé.
Communiquez ce qui change et pourquoi, dans un langage simple, avant de forcer les équipes à changer d’outil. Personne n’adopte volontiers un nouvel outil lorsqu’il apparaît sans avertissement et perturbe ses habitudes. Fixez une date claire pour basculer de l’ancien processus, qu’il s’agisse d’un tableur, d’une chaîne d’e-mails ou d’un système existant, et respectez-la. Faire fonctionner indéfiniment l’ancien et le nouveau processus en parallèle garantit que personne ne s’engagera pleinement dans l’un ou l’autre. Des conseils solides sur la mise à l’échelle des processus d’équipe, comme cette ressource de gestion d’équipe, renforce le même point : une responsabilité clairement définie et une communication efficace pendant une transition comptent autant que l’outil lui-même.
Faites développer vos outils internes comme il se doit
Si vous êtes arrivé jusqu’ici, vous savez déjà que la réponse honnête est rarement « il suffit d’acheter une plateforme » ou « il suffit d’embaucher des ingénieurs pour tout développer ». Il s’agit d’adapter la bonne approche à chaque workflow, et c’est précisément le discernement que Ridiculous Engineering apporte à chaque projet d’outils internes. Nous commençons par définir le workflow réel, recommandons du code, du low-code ou une approche hybride selon les besoins concrets du cas d’usage, puis intégrons les contrôles de sécurité et le transfert de responsabilité dès le premier jour, au lieu de les ajouter à la veille du lancement.
Cela compte particulièrement pour les équipes qui gèrent simultanément plusieurs demandes d’outils internes, avec une capacité d’ingénierie limitée. Plutôt que de choisir par défaut la plateforme à la mode, vous bénéficiez d’un partenaire qui a déjà appliqué ce cadre de décision des dizaines de fois et qui peut vous dire honnêtement quand un outil low-code répondra parfaitement à vos besoins et quand ce ne sera pas le cas. Découvrez le développement logiciel sur mesure avec Ridiculous Engineering, ou contactez-nous via notre page de contact pour définir votre prochain outil interne avant de consacrer des heures d’ingénierie à la mauvaise approche.
Sources
FAQ
Que sont les outils internes et quels en sont quelques exemples ?
Les outils internes sont des logiciels sur mesure conçus pour les employés plutôt que pour les clients. Ils comprennent notamment des panneaux d’administration, des tableaux de bord opérationnels, des workflows d’approbation, des outils de suivi des stocks et des consoles de support client qui relient les données de plusieurs systèmes.
Quels outils de développement sont couramment utilisés pour créer des logiciels internes ?
Les équipes qui développent des outils internes choisissent généralement entre des frameworks de programmation traditionnels, des plateformes low-code comme Microsoft Power Apps et des générateurs d’applications basés sur l’IA, en combinant souvent plusieurs approches selon la complexité du workflow et sa durée de vie prévue.
Dois-je développer un outil interne en interne ou faire appel à un cabinet de conseil ?
Développez-le en interne lorsque le workflow est simple et que votre équipe dispose d’une capacité d’ingénierie disponible ; faites appel à un cabinet de conseil comme Ridiculous Engineering lorsque le projet couvre plusieurs systèmes, nécessite des décisions d’architecture ou que votre équipe ne dispose pas des ressources nécessaires pour en assurer la responsabilité à long terme.
Comment mesurer si un outil interne fonctionne réellement ?
Suivez le nombre d’utilisateurs actifs chaque semaine par rapport à la taille prévue de l’équipe, le temps économisé sur la tâche remplacée par l’outil et le taux mensuel d’incidents de support ; une baisse de l’utilisation accompagnée d’une hausse des tickets indique que l’outil doit être retravaillé.
Quels contrôles de sécurité tout outil interne devrait-il intégrer ?
Tout outil interne traitant des données sensibles doit au minimum intégrer l’authentification unique, un contrôle d’accès basé sur les rôles et une journalisation des audits, mis en œuvre au moyen des fonctionnalités natives de la plateforme ou d’une bibliothèque comme Casbin pour les applications codées sur mesure.