Approvvigionamento di software per enti pubblici: guida pratica per i funzionari
Approvvigionamento di software per enti pubblici: guida pratica per i funzionari Utilizza un RFP solo quando devi valutare fattori che vanno oltre il prezzo. In tutti gli altri casi, un RFQ o un contratto quadro GSA ti consente di arrivare più rapidamente alla stipula del contratto, con una minore esposizione al rischio di ricorsi.
Approvvigionamento di software per enti pubblici: guida pratica per i funzionari
Utilizza un RFP solo quando devi valutare fattori che vanno oltre il prezzo. In tutti gli altri casi, un RFQ o un contratto quadro GSA ti consente di arrivare più rapidamente alla stipula del contratto, con una minore esposizione al rischio di ricorsi. A ogni acquisizione di software nel settore pubblico, indipendentemente dal percorso scelto, si applicano tre garanzie: conformità al FAR, una postura di sicurezza documentata (allineata a FedRAMP, FISMA o NIST SP 800-53) e criteri di valutazione difendibili e stabiliti in anticipo.
I tuoi prossimi passi immediati:
-
Conduci una ricerca di mercato per verificare l’esistenza di soluzioni commerciali prima di definire requisiti personalizzati.
-
Esegui un controllo della baseline di sicurezza rispetto alla categorizzazione FISMA della tua agenzia e ai requisiti di autorizzazione FedRAMP.
-
Coinvolgi tempestivamente il tuo funzionario responsabile dei contratti o un team di approvvigionamento assistito se i requisiti sono complessi o le tempistiche ristrette.
Indice
-
Quale tipo di sollecitazione è adatto al tuo approvvigionamento di software per enti pubblici?
-
Come si presenta realmente il ciclo di vita dell’approvvigionamento di software?
-
Come si definiscono i requisiti e si costruisce una matrice di punteggio difendibile?
-
Quali requisiti di sicurezza e conformità si applicano al software per enti pubblici?
-
Quando è opportuno utilizzare i servizi di approvvigionamento assistito?
-
Checklist di due diligence sui fornitori e segnali d’allarme
-
Quali sono le tempistiche realistiche e il costo totale di proprietà?
-
Come Ridiculous Engineering supporta gli acquirenti pubblici
-
Ridiculous Engineering supporta i team di approvvigionamento che necessitano di un partner tecnico
Quale tipo di sollecitazione è adatto al tuo approvvigionamento di software per enti pubblici?
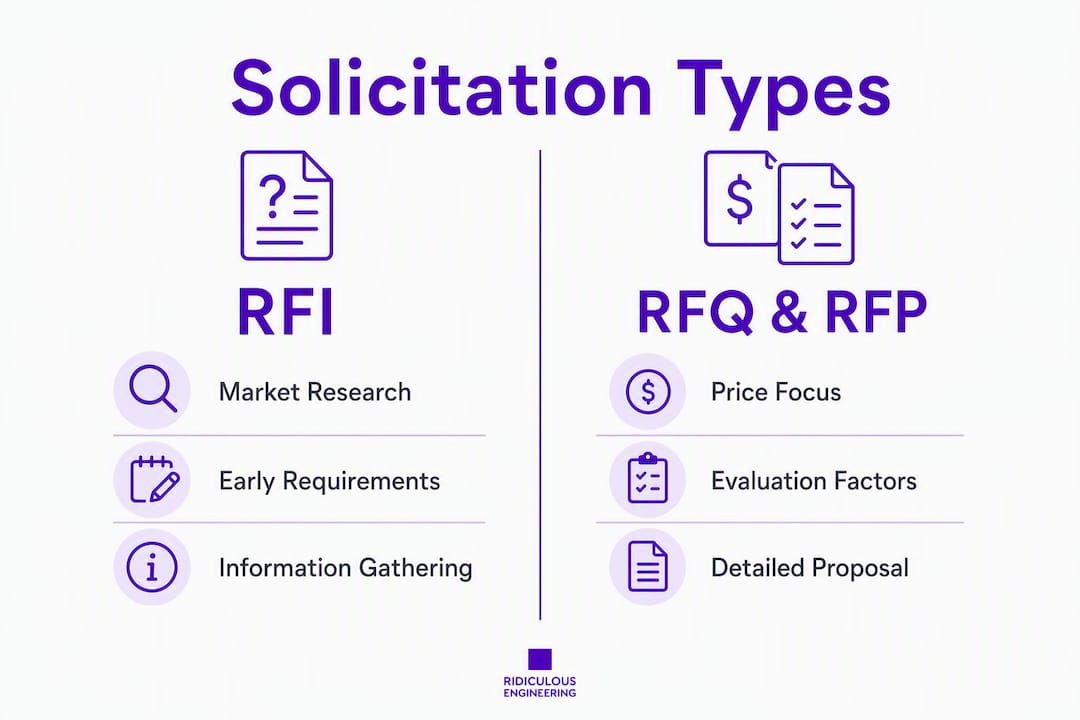
La scelta tra RFI, RFQ e RFP è la prima decisione che determina tutto ciò che segue. Se la sbagli, rischi di progettare eccessivamente un acquisto semplice o di specificare in modo insufficiente uno complesso.
| Percorso | Ideale per | Quando utilizzarlo |
|---|---|---|
| RFI | Solo ricerca di mercato | Prima che i requisiti siano definitivi; non ne deriva alcuna aggiudicazione |
| RFQ | Ambito ben definito e incentrato sul prezzo | COTS/SaaS con specifiche note, microacquisti |
| RFP | Valutazione multifattoriale | L’approccio tecnico, le prestazioni passate o l’erogazione del servizio sono importanti |
| GSA MAS / OneGov | Acquisti IT pre-negoziati | Aggiudicazione più rapida, termini di sicurezza coerenti, prezzi basati sui volumi |
| Cooperativo / adesione a contratto esistente | Rapidità, contratto esistente | Ambito e prezzi devono essere allineati; è necessaria la dovuta diligenza |
I programmi di acquisto GSA consolidano la spesa IT comune attraverso strumenti pre-negoziati e pronti per la conformità. Per molti acquisti di software, un ordine nell’ambito di un Multiple Award Schedule (MAS) GSA è più rapido e comporta meno rischi rispetto a una procedura di gara autonoma.
Aderire al contratto di un’altra agenzia può ridurre di settimane i tempi di approvvigionamento, ma richiede di verificare che l’ambito del contratto originale copra il caso d’uso previsto, che i prezzi siano ancora competitivi e che le certificazioni di sicurezza del fornitore siano aggiornate. È proprio il mancato svolgimento di questa verifica a far fallire l’adesione a contratti esistenti.
Suggerimento: Utilizzate le RFP solo quando dovete valutare fattori diversi dal prezzo. Ricorrere per impostazione predefinita a una RFP per ogni acquisto di software aggiunge mesi e aumenta il rischio di contestazioni senza migliorare i risultati.
Come si presenta effettivamente il ciclo di vita dell’approvvigionamento del software?
Ogni fase produce un artefatto specifico. Saltarne una di solito significa doverla affrontare nuovamente in seguito, a costi maggiori.
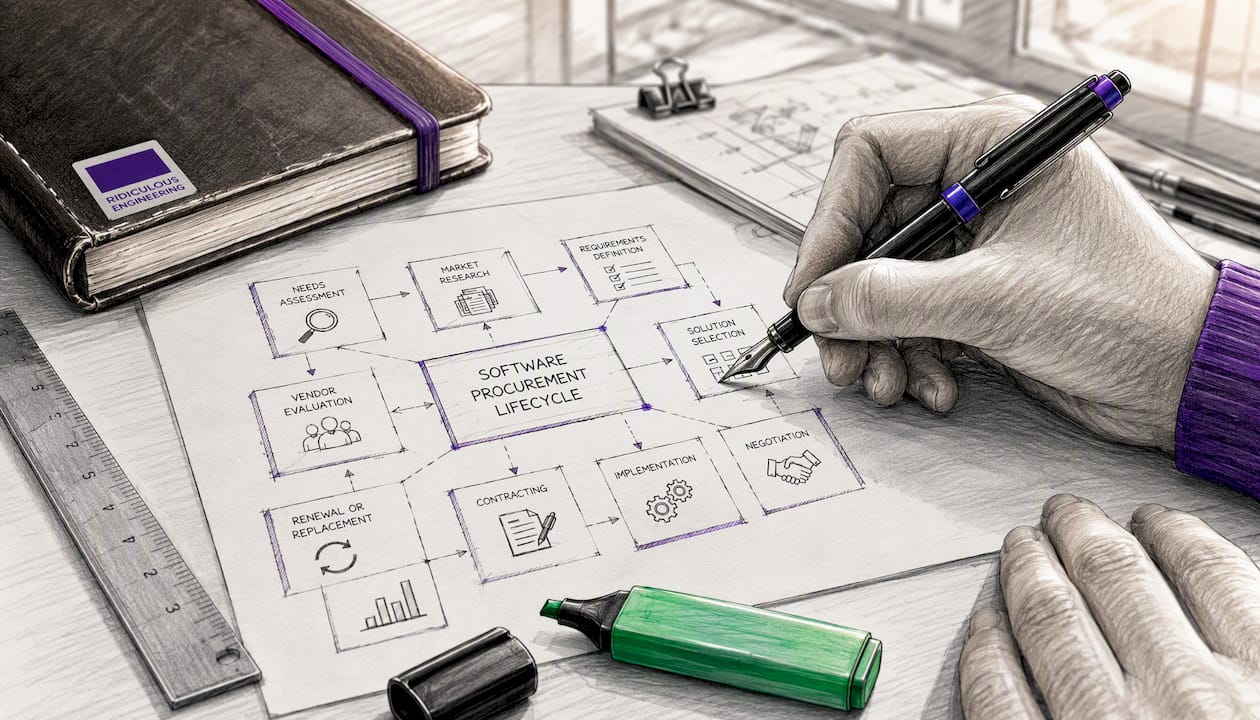
| Fase | Artefatto principale | Responsabile principale |
|---|---|---|
| Requisiti e ricerca di mercato | Relazione sulla ricerca di mercato, documento dei requisiti | Responsabile del programma/tecnico |
| Procedura di gara | RFQ, RFP o richiesta d’ordine | Funzionario responsabile dei contratti |
| Valutazione | Proposte con punteggio, verbale di consenso | Commissione di valutazione + CO |
| Aggiudicazione | Contratto / ordine di lavoro | Funzionario responsabile dei contratti |
| Implementazione | Piano dei test di accettazione, registri di distribuzione | Responsabile tecnico + fornitore |
| Gestione del contratto | Relazioni sulle prestazioni, registro delle modifiche | CO + ufficio del programma |
Le tempistiche variano considerevolmente. Un semplice ordine SaaS nell’ambito di un programma GSA può essere concluso in poche settimane. Una RFP competitiva per una piattaforma personalizzata richiede in genere diversi mesi, dai requisiti fino all’aggiudicazione, con ulteriori mesi per l’implementazione a seconda dell’ambito. La maggior parte dei ritardi si verifica durante la definizione dei requisiti e la valutazione, non durante la procedura di gara.
L’errore singolo più costoso nell’acquisizione di software nel settore pubblico consiste nell’avviare la procedura di gara prima che i requisiti siano stabili. Le agenzie che investono da due a quattro settimane in una ricerca di mercato strutturata riducono costantemente la durata complessiva del ciclo di approvvigionamento.
Come si redigono i requisiti e si costruisce una matrice di valutazione difendibile?
I requisiti orientati ai risultati descrivono ciò che il sistema deve realizzare, non come deve essere costruito. «Il sistema deve elaborare 10.000 richieste di permesso al mese con un uptime del 99,5%» è verificabile. «Il sistema deve essere moderno e facile da usare» non lo è.
Separate i criteri obbligatori di superamento/non superamento dagli elementi oggetto di punteggio. I criteri obbligatori eliminano le offerte non conformi prima dell’inizio dell’assegnazione dei punteggi. Gli elementi oggetto di punteggio distinguono tra le offerte conformi.
| Fattore di valutazione | Peso | Note sulla valutazione |
|---|---|---|
| Approccio tecnico | — | Metodologia, architettura, piano di integrazione |
| Performance passate | — | Referenze, ambito simile, attualità |
| Posizione in materia di sicurezza | — | Stato FedRAMP, controlli NIST, risposta agli incidenti |
| Prezzo / costo totale | — | Licenze, implementazione, manutenzione continua |
Una scheda di valutazione della conformità applicata in modo coerente a tutti gli offerenti riduce il rischio di ricorsi e facilita la documentazione della decisione di aggiudicazione.
Pratiche fondamentali per valutazioni pronte per l'audit:
-
Fissare i criteri e i pesi di valutazione nella gara prima di ricevere le proposte.
-
Utilizzare un processo di valutazione basato sul consenso, documentando i punteggi individuali prima della discussione del panel.
-
Mantenere il controllo delle versioni su tutte le modifiche alla gara e sui fogli di lavoro di valutazione.
Consiglio pratico: Documentate ogni decisione di valutazione con una frase motivazionale. «L'offerente A ha ottenuto 4/5 per l'approccio tecnico perché…» è la frase che fa la differenza nella difesa contro un ricorso.
SaaS/COTS o sviluppo personalizzato: come scegliere?
La risposta onesta è che la maggior parte delle agenzie sceglie per impostazione predefinita i COTS quando sarebbe opportuno ricorrere a una soluzione personalizzata e, occasionalmente, commissiona sviluppi personalizzati quando un prodotto commerciale sarebbe andato benissimo. I compromessi tra software open source e proprietario seguono uno schema simile.
| Dimensione | SaaS / COTS | Sviluppo personalizzato |
|---|---|---|
| Ideale per | Flussi di lavoro comuni, casi d'uso comprovati | Processi unici, integrazione con sistemi legacy, esigenze specifiche della missione |
| Costo totale di proprietà | Più basso inizialmente; i costi di abbonamento si accumulano | Più elevato inizialmente; più basso nel lungo periodo se ben mantenuto |
| Tempo di implementazione | Da settimane a mesi | Da mesi ad anni (un approccio modulare riduce questi tempi) |
| Rischio di vincolo al fornitore | Elevato; la portabilità dei dati deve essere negoziata | Basso se si possiedono i diritti di proprietà intellettuale e il codice sorgente |
| Livello di sicurezza | Autorizzazione FedRAMP disponibile per le principali piattaforme | Deve essere integrata; richiede l'allineamento allo standard NIST SP 800-53 |
| Modello di manutenzione | Aggiornamenti gestiti dal fornitore | Gestione da parte dell'agenzia o dell'appaltatore |
| Flessibilità delle licenze | EULA standard; diritti di modifica limitati | Pieni diritti negoziabili tramite contratto |
FAR Parte 39 raccomanda il ricorso a contratti modulari per i grandi progetti IT, suddividendo il lavoro in incrementi più piccoli per ridurre i rischi relativi a tempistiche e aspetti tecnici. Tale orientamento si applica in egual misura alle realizzazioni personalizzate e alle implementazioni COTS per fasi.
Consiglio pratico: Quando si accetta una licenza commerciale, esaminare l'EULA per verificare le clausole di manleva prima della firma. La FAR Parte 12 mette in guardia dall'accettazione di condizioni che creano obblighi incompatibili con la legge federale, incluso l'Anti-Deficiency Act.
Quali requisiti di sicurezza e conformità si applicano al software governativo?
La sicurezza non è una questione successiva all'aggiudicazione. Deve essere inclusa nella richiesta di offerta, nei criteri di valutazione e nel contratto.
Aspettative minime in base al tipo di sistema:
-
SaaS cloud: Autorizzazione FedRAMP al livello di impatto corrispondente ai propri dati (Basso, Moderato o Alto). Verificare lo stato attuale dell'autorizzazione nel FedRAMP Marketplace prima dell'aggiudicazione.
-
Locale o ibrido: Documentazione di conformità FISMA e un'Authority to Operate (ATO) attuale o un piano per ottenerla.
-
Tutto il software: Mappatura alle famiglie di controlli NIST SP 800-53 pertinenti, in particolare controllo degli accessi (AC), risposta agli incidenti (IR) e gestione della configurazione (CM).
Clausole contrattuali da richiedere:
-
Diritti sui dati e titolarità (il governo mantiene sempre i diritti sui propri dati).
-
Tempistiche per l'applicazione delle patch e la risposta alle vulnerabilità (le patch critiche entro 30 giorni costituiscono uno standard comune).
-
Requisiti di notifica degli incidenti (la notifica entro 72 ore è una soglia comune).
-
Formulazione sulla limitazione della responsabilità verificata rispetto alla legge federale.
Il livello di sicurezza è un fattore di valutazione, non una semplice casella da spuntare. Un fornitore con un'autorizzazione FedRAMP Moderate e un piano documentato di risposta agli incidenti presenta un rischio sostanzialmente inferiore rispetto a uno con un'autodichiarazione e una politica di sicurezza vaga.
Le EULA commerciali contengono spesso condizioni di manleva o garanzia in conflitto con le norme federali sugli acquisti. La FAR Parte 12 incarica gli officer preposti ai contratti di acquisire software commerciali con licenze pubbliche standard quando tali licenze sono conformi alla legge e di segnalare le condizioni che non lo sono. La revisione legale prima dell'esecuzione non è facoltativa per i contratti di valore elevato o relativi a dati sensibili. Per i requisiti di sicurezza zero trust e dei contraenti federali, l'asticella si è alzata considerevolmente negli ultimi anni.
Quando è opportuno utilizzare i servizi di acquisizione assistita?
L'acquisizione assistita consiste nel coinvolgere un'organizzazione appaltante terza, come un GSA Center of Excellence o l'ufficio appalti di un'altra agenzia, per gestire la procedura di approvvigionamento per conto dell'ente. L'agenzia mantiene la titolarità tecnica e l'autorità sui requisiti; il team di acquisizione assistita gestisce la richiesta di offerta, il supporto alla valutazione e l'amministrazione dell'aggiudicazione.
I servizi di acquisizione assistita della GSA riducono il carico amministrativo e apportano strumenti contrattuali pre-negoziati e competenze in materia di conformità agli acquisti complessi. Sono particolarmente utili quando l'agenzia non dispone di capacità contrattuale, quando il requisito richiede competenze IT specialistiche o quando una tempistica serrata rende impraticabile una richiesta di offerta interamente interna.
L'acquisizione assistita non è una scorciatoia per aggirare la supervisione. È un modo per reindirizzare l'energia del team verso ciò che solo l'agenzia può fare: definire i requisiti, stabilire i criteri di accettazione e gestire le prestazioni del fornitore dopo l'aggiudicazione.
Consiglio pratico: Mantieni un responsabile tecnico del tuo ufficio programmatico per tutta la durata di qualsiasi acquisizione assistita. Il team contrattuale gestisce il processo; il tuo team è responsabile del risultato.
Checklist di due diligence sui fornitori e segnali d’allarme
La due diligence avviene prima dell’aggiudicazione, non dopo che emerge un problema.
Checklist:
-
Verifica le referenze sulle prestazioni passate per contratti di ambito e complessità simili.
-
Conferma che lo stato di autorizzazione FedRAMP o la documentazione FISMA siano aggiornati.
-
Esamina i rapporti SOC 2 Type II per i fornitori SaaS che gestiscono dati sensibili.
-
Controlla gli indicatori di stabilità finanziaria (anni di attività, storico dei contratti governativi).
-
Conferma che gli SLA per l’applicazione delle patch e la risposta agli incidenti siano documentati e applicabili.
| Durata del contratto | Standard minimo |
|---|---|
| Disponibilità SLA | 99,5% o superiore per i sistemi mission-critical |
| Risposta alle patch critiche | 30 giorni dalla divulgazione |
| Restituzione dei dati alla cessazione | 30 giorni, formato leggibile da una macchina |
| Notifica degli incidenti | 72 ore dalla scoperta |
| Criteri di accettazione | Definiti, misurabili e collegati alle milestone di pagamento |
Segnali d’allarme: termini EULA opachi o non negoziabili, clausole di manleva che trasferiscono al governo una responsabilità illimitata, una roadmap del prodotto che non viene aggiornata da oltre un anno e impegni SLA senza alcun rimedio finanziario in caso di violazione. L’adesione a un contratto esistente può essere rapida, ma questi controlli si applicano comunque.
Quali sono le tempistiche realistiche e il costo totale di proprietà?
| Tipo di approvvigionamento | Tempi di approvvigionamento | Implementazione | Stabilizzazione |
|---|---|---|---|
| SaaS tramite il catalogo GSA | Diverse settimane | Alcuni mesi | Da diverse settimane ad alcuni mesi |
| RFP competitivo, COTS | Diversi mesi | Diversi mesi | Diversi mesi |
| Sviluppo personalizzato (modulare) | Diversi mesi | Da diversi mesi a oltre un anno | Diversi mesi |
Costi nascosti che i budget omettono regolarmente: migrazione dei dati, integrazione con sistemi legacy, risoluzione delle vulnerabilità di sicurezza prima dell’ATO, formazione degli utenti finali e manutenzione continuativa dopo il periodo contrattuale iniziale. Un’analisi del costo totale di proprietà su tre anni, che includa l’aumento dei costi delle licenze e quelli del supporto, produce quasi sempre una graduatoria diversa rispetto a un confronto dei prezzi del primo anno.
Consiglio dell’esperto: Strutturate i contratti di sviluppo personalizzato in incrementi modulari ai sensi della FAR Part 39. Ogni incremento ha propri criteri di accettazione e autorizzazioni di finanziamento, limitando l’esposizione se i requisiti cambiano durante il progetto.
Come Ridiculous Engineering supporta gli acquirenti pubblici
Ridiculous Engineering collabora con organizzazioni governative e del settore pubblico nelle fasi di definizione dei requisiti, realizzazione e supporto a lungo termine di un approvvigionamento.
Servizi direttamente correlati alle esigenze di approvvigionamento:
-
Definizione dei requisiti e redazione delle specifiche tecniche.
-
Progettazione di architetture modulari in linea con le strutture contrattuali della FAR Part 39.
-
Sviluppo sicuro di software personalizzato con allineamento ai controlli NIST SP 800-53.
-
Integrazione di sistemi legacy e sviluppo di API.
-
DevOps, configurazione di pipeline CI/CD e architettura cloud.
-
Implementazione post-aggiudicazione, test e supporto alla manutenzione a lungo termine.
I team di approvvigionamento possono coinvolgere Ridiculous Engineering tramite un statement of work nell’ambito di un veicolo esistente, come subappaltatore dopo l’aggiudicazione o attraverso una cooperazione per un’acquisizione assistita secondo le regole dell’agenzia. L’obiettivo è sempre lo stesso: aiutarvi a definire ciò di cui avete realmente bisogno, realizzarlo correttamente e mantenerlo operativo.
Punti chiave
Un approvvigionamento efficace di software governativo richiede il tipo corretto di procedura di gara, un profilo di sicurezza documentato e criteri di valutazione difendibili stabiliti prima dell’arrivo delle proposte.
| Punto | Dettagli |
|---|---|
| Adattare la procedura di gara alla complessità | Utilizzate una RFQ per acquisti incentrati sul prezzo; riservate la RFP alle valutazioni multifattoriali per risparmiare tempo e ridurre il rischio di contestazioni. |
| La sicurezza è un fattore di valutazione | Richiedete l’autorizzazione FedRAMP, l’allineamento a NIST SP 800-53 e SLA applicabili per l’applicazione delle patch in ogni contratto software. |
| Assegnare i punteggi prima di ricevere le proposte | Fissate i criteri e i pesi di valutazione nella procedura di gara; documentate ogni motivazione dei punteggi per essere pronti agli audit. |
| Utilizzare contratti modulari per le realizzazioni di grandi dimensioni | La FAR Part 39 raccomanda di suddividere i grandi lavori IT in incrementi per limitare il rischio di ritardi e preservare la flessibilità dei finanziamenti. |
| Ridiculous Engineering come partner tecnico | Ridiculous Engineering supporta gli acquirenti pubblici dalla definizione dei requisiti fino all’implementazione post-aggiudicazione e alla manutenzione a lungo termine. |
Ridiculous Engineering supporta i team di approvvigionamento che necessitano di un partner tecnico
I responsabili degli approvvigionamenti pubblici spesso sanno esattamente quale risultato devono ottenere e dispongono di numerose indicazioni procedurali. Ciò che spesso manca loro è un partner tecnico capace di tradurre i requisiti della missione in un sistema realizzabile, sicuro e manutenibile, e che comprenda il reale funzionamento degli appalti pubblici.
Ridiculous Engineering offre sviluppo di software personalizzato concepito per adattarsi ai veicoli di approvvigionamento, dagli incarichi basati su statement of work ai contratti di realizzazione post-aggiudicazione. Il team si occupa della definizione dei requisiti, dell’architettura sicura, dell’integrazione con i sistemi esistenti dell’agenzia e del supporto a lungo termine, senza i costi generali di un grande integratore di sistemi né il rischio di un fornitore che scompare dopo il go-live.
Per discutere di come Ridiculous Engineering possa supportare il vostro prossimo acquisto di software, contattateci direttamente tramite la pagina dei servizi di sviluppo di software personalizzato.
Fonti autorevoli e ulteriori letture
-
FAR Part 12: Acquisizione di prodotti commerciali e servizi commerciali — disciplina la gestione delle licenze software commerciali e i requisiti di revisione degli EULA.
-
FAR Part 39: Acquisizione della tecnologia dell’informazione — tratta la politica dei contratti modulari e le procedure di approvvigionamento IT.
-
FAR 15.203: Richieste di proposte — definisce la struttura delle RFP e i requisiti minimi di contenuto per gli approvvigionamenti competitivi.
-
Programmi di acquisto GSA — servizi di approvvigionamento assistito e strumenti IT negoziati in anticipo.
-
GSA OneGov — acquisto centralizzato di software per prezzi e condizioni di sicurezza uniformi.
-
Marketplace FedRAMP — fonte autorevole per verificare lo stato di autorizzazione dei prodotti cloud.
-
DFARS, sottoparte 227.72 — norme specifiche per la difesa sui diritti relativi al software e sulla documentazione.
-
RFQ rispetto a RFP nelle gare governative — analisi pratica dei casi in cui si applica ciascun tipo di richiesta.
FAQ
Quando è necessario utilizzare una RFP invece di una RFQ?
Utilizza una RFP quando devono essere valutati fattori diversi dal prezzo, come l'approccio tecnico, le prestazioni passate o il livello di sicurezza. Per acquisti di software ben definiti in cui il prezzo è il principale elemento di differenziazione, una RFQ è più rapida e comporta un rischio inferiore di contestazioni.
Che cos'è FedRAMP e perché è importante per l'approvvigionamento di software?
FedRAMP è il programma federale di autorizzazione per i servizi cloud. Richiedere l'autorizzazione FedRAMP al livello di impatto appropriato (Basso, Moderato o Alto) significa che i controlli di sicurezza del fornitore sono stati valutati in modo indipendente, riducendo l'onere e l'esposizione al rischio dell'ATO della tua agenzia.
Cosa stabilisce la Parte 39 del FAR sui grandi progetti IT?
La Parte 39 del FAR raccomanda il ricorso a contratti modulari per i grandi approvvigionamenti IT, suddividendo il lavoro in incrementi più piccoli con criteri di accettazione definiti. Ciò limita il rischio relativo alle tempistiche e preserva la flessibilità dei finanziamenti se i requisiti cambiano.
In che modo l'approvvigionamento assistito riduce il rischio nelle gare?
L'approvvigionamento assistito trasferisce l'amministrazione contrattuale a un team specializzato, come un centro GSA, mentre la tua agenzia mantiene la titolarità tecnica e l'autorità sui requisiti. È particolarmente utile per acquisti IT complessi, tempistiche ristrette o quando la capacità interna di gestione dei contratti è limitata.
Ridiculous Engineering può supportare un approvvigionamento governativo di software?
Sì. Ridiculous Engineering collabora con gli acquirenti pubblici nella definizione dei requisiti, nello sviluppo personalizzato sicuro, nell'integrazione dei sistemi e nel supporto post-aggiudicazione, con una struttura compatibile con gli strumenti di approvvigionamento standard, inclusi i capitolati tecnici e gli accordi di subappalto.